CyberSecLab 安全实验室|网络安全原理、实验与工程实践
 CyberSecLab
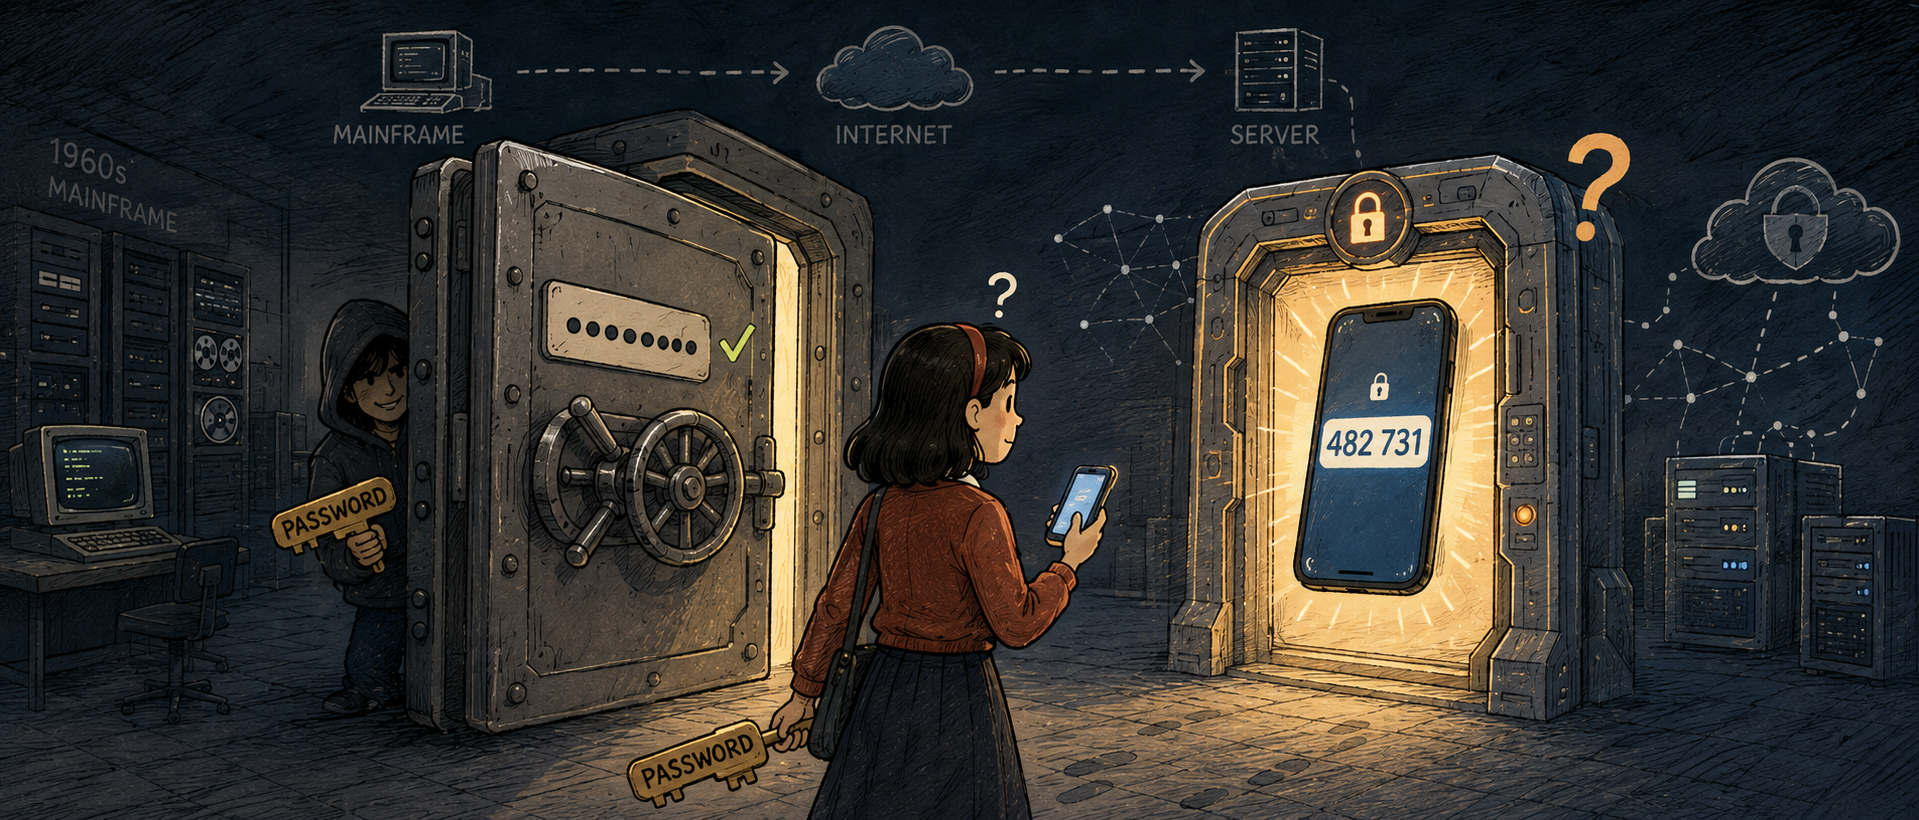
为什么一个密码,最后变成了两个验证码?
密码正确后为什么还要输入验证码?本文从密码认证的发展和失效方式出发,解释多因子认证(MFA)、双因素认证(2FA)与两步验证的区别,以及第二步如何降低密码泄露后的账户接管风险。
专题
查看全部专题 →
持续更新 · 已发布 1 篇
WorkBuddy 实战:从 AI 聊天到数字工作助手
以 WorkBuddy 与 DeepSeek 为线索,结合财务 Excel 和网络安全案例,探索如何把 AI 聊天工具发展为可复用的数字工作助手,并说明自动化、人工复核和数据安全的边界。
持续更新 · 已发布 7 篇
从 Linux 底层理解 IPSec
从通信安全问题出发,结合 Linux、strongSwan、XFRM、tcpdump 与 Wireshark,逐步理解 IKE、SA、ESP、NAT-T、控制平面与数据平面,并将协议原理映射到 FortiGate 的工程配置和故障排查。持续更新 · 已发布 1 篇
防火墙实践
从 Linux 主机防火墙开始,继续讨论规则设计、服务暴露、策略验证和边界收敛。最新文章
最近发布的技术文章
查看全部文章 → CyberSecLab
最新
EP01|AI 除了聊天,还能替你干活吗?
AI 不只是聊天工具。本文以 WorkBuddy、DeepSeek 与财务 Excel 为例,解释 AI Agent 如何执行任务,比较聊天助手与数字工作助手的差异,并梳理自动化、人工复核和敏感数据处理的边界。
AI应用 CyberSecLab
EP05:有了共同秘密,对面就一定可信吗?
共享秘密相同不等于对端身份可信。本实验让 Kali 替换 X25519 公钥并实施中间人攻击,观察 Alice 和 Bob 分别与 Eve 建立共享秘密的过程。
网络与基础设施安全 CyberSecLab
EP04:不发送最终密钥,Alice 和 Bob 如何得到同一个共享秘密?
X25519 密钥交换如何让 Alice 和 Bob 不传输最终密钥,却在本地得到相同共享秘密?本文用 OpenSSL、Python 和抓包结果还原完整实验过程。
网络与基础设施安全 CyberSecLab
如果让你设计IPSec,你会怎么做?
从窃听、篡改、身份伪造和重放四类风险出发,推导 IPSec 为什么需要密钥交换、身份认证、算法协商、SA、安全策略以及 ESP 数据保护。
网络与基础设施安全 CyberSecLab
EP03:一份合法报文,为什么还能被重新利用?
重放攻击不必破解或修改报文,只需再次发送曾经合法的数据。本文通过 UDP 抓包、保存与重放实验,验证普通 IP/UDP 通信为何无法自动识别旧报文。
网络与基础设施安全 CyberSecLab
EP02:Source IP 能证明发送者身份吗?
Source IP 只是数据包中的地址字段,不能单独证明发送者身份。本实验在 Linux 中构造源 IP 欺骗报文,从 Bob 的抓包结果观察真实发送者与报文声明如何分离。
网络与基础设施安全最新浅见